PHP2Shell: falha grave no PHP atinge sites em WordPress. Veja o que pedir para a sua hospedagem
A Wiz, uma empresa de segurança, mostrou como explorar duas falhas críticas no PHP, o motor que roda o WordPress. A correção saiu em 21/10/2026. Aqui você encontra a mensagem pronta pra mandar pra sua hospedagem, o jeito de ver a versão do PHP do seu site sem programar e um prompt que lê a resposta da hospedagem por você. Conferido em 22/10/2026.
O Prompt Completo
Tenho um site e quero saber se ele está protegido das falhas do PHP chamadas PHP2Shell (CVE-2026-109618 e CVE-2026-109619), corrigidas em 21/10/2026.

Sobre o meu site:
- Feito em: [WordPress, Drupal, Joomla, outro ou não sei]
- Hospedagem: [nome da empresa ou "não sei"]
- Quem cuida do site: [eu, uma agência, um freelancer]
- O que eu tenho em mãos: [cole aqui a resposta da hospedagem OU o que aparece no WordPress em Ferramentas > Saúde do site > Informação > Servidor]

Se você consegue navegar, abra estas duas páginas oficiais e confira com elas:
- https://thephp.foundation/blog/2026/10/21/todays-php-security-release-and-how-were-strengthening-php-security/
- https://www.php.net/archive/2026.php

Se não conseguir navegar, avise e não invente. Use só o que eu colei aqui e o seguinte: as versões corrigidas são 8.5.12, 8.4.27, 8.3.36 e 8.2.35. A 8.1 e as mais antigas não recebem mais atualização do projeto PHP, só algumas empresas aplicam a correção por conta própria (backport).

Me responda assim, em português simples, sem termo técnico sem explicação:
1. Uma palavra: PROTEGIDO, PERGUNTE DE NOVO ou ATUALIZE JÁ.
2. Em até 3 linhas, o porquê.
3. Se a resposta não for PROTEGIDO, escreva a próxima mensagem curta e educada que eu mando pra [hospedagem ou quem cuida do site].
O que faz diferença
Conferido em 22/10/2026. O que é: PHP2Shell é o nome que a Wiz, empresa de segurança, deu a duas falhas críticas no PHP, a linguagem que roda o WordPress por trás. São a CVE-2026-109618 e a CVE-2026-109619, as duas com nota 9,2 de gravidade (vai até 10). A Wiz demonstrou a invasão de sites em WordPress, Drupal e Joomla sem precisar de senha. Segundo ela, o defeito está no próprio PHP, então outros sites em PHP também são afetados. O 70% que circula por aí é a parte dos sites do mundo que usa PHP, segundo a Wiz. Não quer dizer que 70% da internet está vulnerável. A IA na história: a Wiz conta que usou três ferramentas de IA, o Wiz Atlas, o Gemini 4 Argon e o GPT-5.6 Sol. Segundo ela, um único pesquisador fez em uma semana o que antes levaria meses de trabalho de uma equipe de primeira linha. As fontes oficiais: - Wiz (quem mostrou como explorar as falhas): wiz.io/blog/php2shell-php-rce - PHP Foundation (o aviso da correção, "it is imperative that you update now", ou seja, é imperativo atualizar agora): thephp.foundation/blog/2026/10/21/todays-php-security-release-and-how-were-strengthening-php-security/ - Anúncio no site do PHP: php.net/archive/2026.php Versões corrigidas, todas de 21/10/2026: 8.5.12, 8.4.27, 8.3.36 e 8.2.35. Se o seu site está na 8.1 ou numa mais antiga, o projeto PHP não atualiza mais essas versões. Algumas empresas aplicam a correção por conta própria (o chamado backport), e por isso vale perguntar à hospedagem. A 8.2 deixa de receber atualização em 31/12/2026. Passo a passo (as fotos estão em "Resultados de exemplo", mais abaixo): 1. Descubra quem hospeda o seu site. Se você não sabe, pergunte a quem fez o site ou procure a cobrança da hospedagem no seu e-mail. 2. Se o seu site é em WordPress e você tem acesso ao painel, entre em Ferramentas > Saúde do site > aba Informação e abra a parte Servidor (em inglês: Tools > Site Health > Info > Server). Ali ficam os dados do PHP do seu servidor. É só para ver: dali não dá pra mudar nada. 3. Mande esta mensagem pra hospedagem ou pra quem cuida do site: "Oi! Saiu em 21/10 uma correção urgente do PHP, das falhas chamadas PHP2Shell (CVE-2026-109618 e CVE-2026-109619). O PHP do meu site já foi atualizado para uma das versões corrigidas (8.5.12, 8.4.27, 8.3.36 ou 8.2.35)? Se ele está numa versão mais antiga, vocês aplicaram a correção ou dá pra passar para uma versão com suporte?" 4. Se a resposta for "ainda não", pergunte quando vão atualizar e se puseram alguma proteção enquanto isso. A Wiz cita proteções lançadas por hospedagens e CDNs, como a Cloudflare, mas o site do PHP é claro: nenhuma dessas medidas resolve por completo, só atualizar resolve. 5. Na dúvida sobre a resposta que recebeu, cole tudo no prompt acima. O que ainda não dá: em site de hospedagem compartilhada, quase nunca é você quem atualiza o PHP. Quem faz isso é a hospedagem, e você depende dela. Esta página não diz se o seu site foi invadido nem se ele está vulnerável agora: só a hospedagem consegue confirmar a versão e a correção. A Wiz não diz de onde tirou o número de 70%, e até 22/10/2026 nem a Wiz nem o PHP falam de ataques acontecendo de verdade. Se o seu site não é feito em PHP, essa falha não é com ele, mas pergunte à hospedagem antes de concluir. Esta página não tem ligação com a Wiz, com a PHP Foundation nem com o WordPress.
Kit Motion
Os vídeos dos meus Reels? Agora você faz igual.
Precisa de computador e de assinatura do Claude (Pro ou Max).
Resultados de exemplo
Você também pode gostar
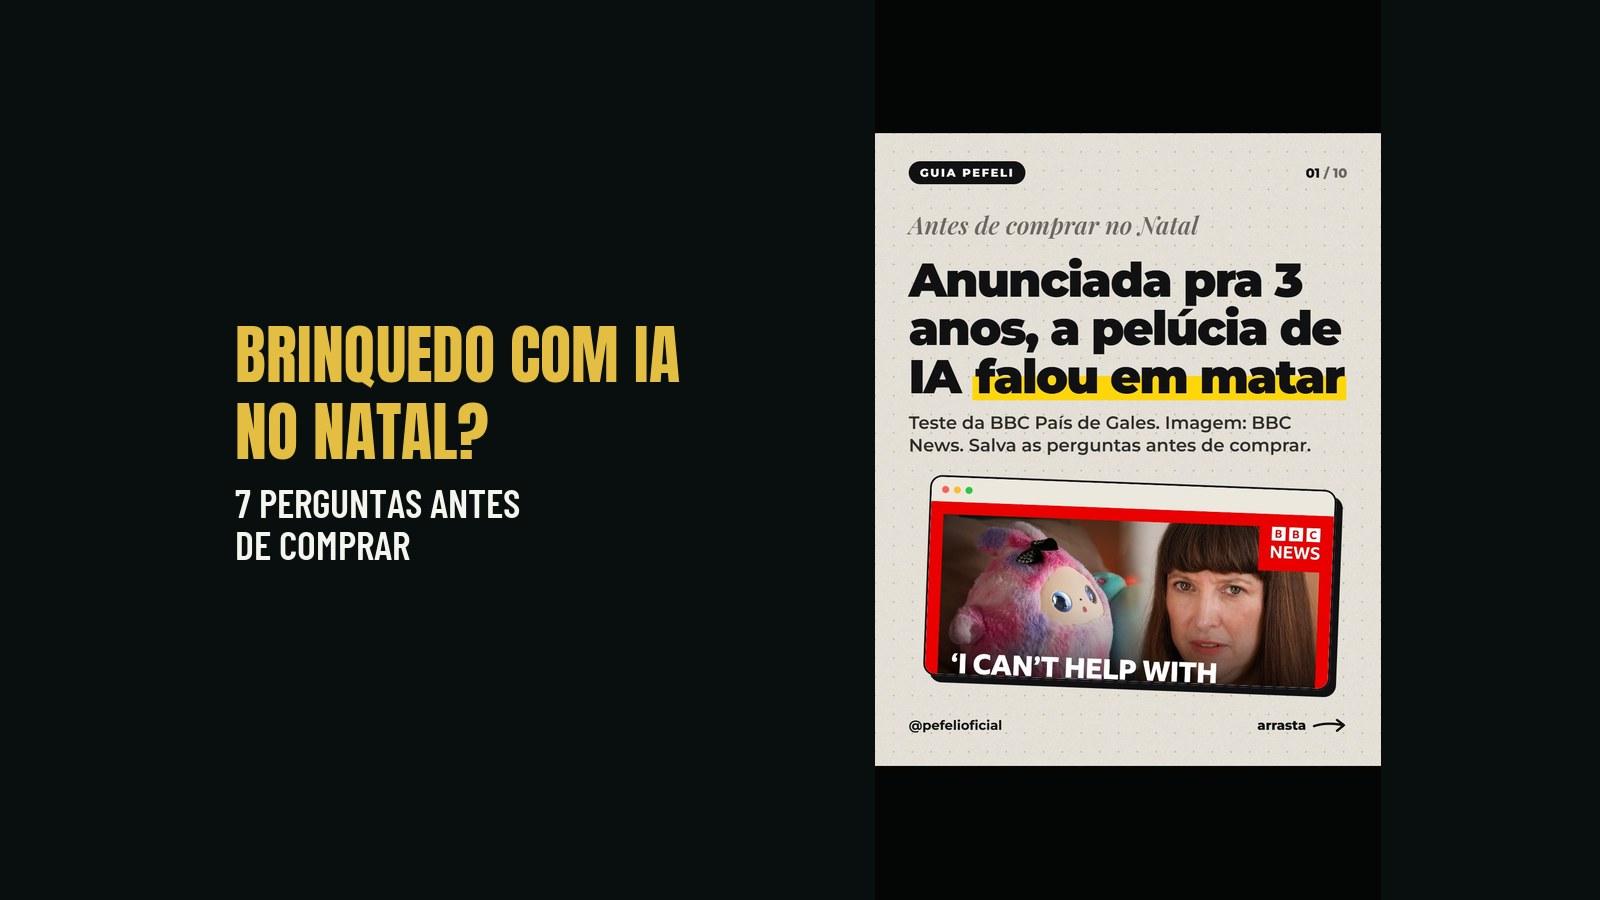
Brinquedo com IA para criança: 7 perguntas pra fazer antes de comprar no Natal
Num teste da BBC, uma pelúcia de IA anunciada para crianças a partir de 3 anos respondeu "não posso ajudar a matar você" depois de perguntas sobre bebês e sobre o que significa "sexual". Aqui tem a reportagem, as 7 perguntas pra fazer antes de comprar brinquedo com IA no Natal e um prompt que confere o brinquedo por você. Conferido em 07/11/2026.
Regra nova da Anthropic: a partir de 12 de novembro, ser cruel com o Claude vira proibido
A Anthropic, empresa que faz a IA Claude, mudou a política de uso. A partir de 12/11/2026 fica proibido tratar o Claude com crueldade repetida e sem motivo. Quem age primeiro é a própria IA, que encerra a conversa. Aqui você vê o que muda, o que continua liberado, os links oficiais e um prompt que transforma a sua bronca na IA numa reclamação que resolve. Conferido em 03/11/2026.
Texto escondido em PDF: o caso do STJ e como achar a ordem oculta antes de usar IA
O STJ multou em R$ 20 mil advogados que esconderam no PDF de uma petição uma ordem para a IA do tribunal, em letra de 0,8 ponto. O caso foi para a OAB do Paraná e para o Ministério Público Federal. Aqui estão as reportagens, uma dica para achar texto escondido em qualquer PDF antes de mandar para a IA e um prompt que lê o documento sem obedecer a ele. Conferido em 02/11/2026.
Anthropic, dona do Claude, comprou empresa de remédio de uma pessoa só: o que o Claude fez e onde errou
A Anthropic, dona do Claude, comprou a Mithril Medicine, empresa de remédio com um funcionário só, que usou o Claude pra coordenar 11 laboratórios de fora. Só que, segundo a R&D World, tinha oito consultores pagos e erros do Claude chegaram aos laboratórios. Aqui tem as fontes, o que é fato e um prompt pra ver o que a IA pode tocar no seu negócio. Conferido em 29/10/2026.